Grundschutz++ CockpitIT-Service Walter Zum Produkt
BSI-Standard 300-1 · Grundschutz++ · OSCAL 1.1.3 · Version 3.1

Der Grundschutz ist
maschinenlesbar.
Jetzt wird er auch steuerbar.

Das ISW Grundschutz++ Cockpit öffnet die OSCAL-Kataloge des BSI, zeigt jede Anforderung im Klartext und führt Sie – für den ganzen Katalog oder strukturiert je Zielobjekt nach BSI-Standard 300-1 (Strukturanalyse, Schutzbedarf, Modellierung, IT-Grundschutz-Check, Risikoanalyse) – von der ersten Sichtung über den priorisierten Maßnahmenplan bis zum revisionssicheren Nachweis und zum Bericht für die Leitung. Lokal auf Ihrem Rechner. Ohne Cloud-Zwang. In Ihrem Branding.

1Werkzeug statt Katalog-PDF, Excel und Berichtsvorlage
6Schritte: Struktur · Schutzbedarf · Modellierung · Check · Risiken · Bericht
OSCALExport aller Daten, auswertbar ohne das Cockpit
Das Problem

Zwischen der BSI-JSON und einem gelebten ISMS liegt Ihre Arbeit.

Der modernisierte Grundschutz kommt als OSCAL: hunderte verschachtelte Anforderungen, interne IDs, Parameter-Platzhalter. Lesbar für Maschinen, unbrauchbar für Menschen. Und ein ISMS verlangt mehr als Lesen: Planung, Fristen, Nachweise, Berichte. Genau diese Lücke schließt das Cockpit — in einem Schritt.

catalog.json · OSCAL 1.1.3Rohdaten
"control": {
  "id": "orp.4.a8",
  "class": "requirement",
  "props": [
    { "name": "modal", "value": "MUSS" },
    { "name": "level", "value": "normal-sdt" }
  ],
  "parts": [{
    "prose": "… mindestens {{ insert:
      param, orp-4_prm_2 }} Zeichen …"
  }]
}
→
Cockpit · DetailansichtKlartext
MUSSnormal-SdTVertraulichkeit

ORP.4.A8 · Regelung des Passwortgebrauchs

Passwörter MÜSSEN aus mindestens 12 Zeichen bestehen. Der Parameter ist aufgelöst, der amtliche Text bleibt unverändert.

Umsetzungshinweis · Vorgabe in der Domänenrichtlinie und im Rollenkonzept verankern.
Prüfhinweis · Nachweis: Screenshot der Kennwortrichtlinie, angehängt und protokolliert.
01 · LESEN

Sofort verständlich

Anforderungen im Klartext mit aufgelösten Parametern, MUSS/SOLLTE-Kennzeichnung, Schutzzielen und Praxisbezug — statt IDs und Platzhaltern.

02 · STEUERN

Priorisiert abarbeiten

Der Maßnahmenplan bündelt alles Offene zur Arbeitsliste nach Hoch/Mittel/Niedrig: was als Nächstes zu tun ist, von wem, bis wann.

03 · NACHWEISEN

Prüffest dokumentiert

Nachweisfelder, echte Dateianhänge, lückenloses Änderungsprotokoll und die Erklärung zur Anwendbarkeit (SoA) — auditfertig.

Funktionen im Detail

Ein Werkzeug für die gesamte Kette.

Vom Laden des Katalogs bis zum unterschriebenen Statusbericht — ohne Medienbruch, ohne zweite Excel-Liste, ohne Datenverlust beim nächsten BSI-Update.

EXCEL-IMPORT · NEU IN 3.1

Den Grundschutz-Check in Excel bearbeiten lassen

  • Alle Anforderungen eines Zielobjekts als Datei für Excel: Status, Priorität, Bearbeiter, Fälligkeit, Aufwand, Nachweis, Begründungen, Restrisiko und Freigabe
  • Fachabteilung oder Dienstleister trägt ein, was umgesetzt ist und bis wann der Rest folgt, ohne selbst mit dem Cockpit zu arbeiten
  • Rück-Import über die Anforderungs-ID; übernommen wird nur, was sich in der Datei geändert hat, und zwar beim richtigen Zielobjekt
  • Gehört die Datei zu einem anderen Zielobjekt, fragt das Cockpit vor dem Import nach
  • Jede Übernahme steht im Änderungsprotokoll, mit Zielobjekt als Quelle
KATALOG & NAVIGATION

Finden statt suchen

  • OSCAL 1.1.3, BSI Grundschutz++ und Edition 2023 (ED23)
  • Baumnavigation über Schichten, Bausteine, Anforderungen
  • Volltextsuche über ID, Titel, Schlagworte und Prosatext
  • Filter nach Sicherheitsstufe, MUSS/SOLLTE, Status, Bearbeiter und Überfälligkeit — frei kombinierbar
  • Detailansicht mit Badges, Umsetzungs- und Prüfhinweisen, Details und Verweisen
UMSETZUNG ERFASSEN

Ihre Bewertung, sauber am Katalog

  • Status nach BSI-Standard 300-1: Erfüllt · Nicht erfüllt · Nicht anwendbar, dazu Offen und In Bearbeitung
  • Priorität, Bearbeiter, Fälligkeit, geschätzter Aufwand in Stunden
  • Nachweisfeld plus echte Dateianhänge — Screenshots, PDFs, Konzepte
  • Prüfung jeder Bewertung gegen 300-1: Begründung bei „nicht anwendbar“, SOLLTE temporär oder dauerhaft nicht erfüllt, Restrisiko mit Freigabe der Leitung, keine Ausnahme bei MUSS
  • Eigene Schlagworte für Projektphase oder Zuständigkeit
STRUKTURANALYSE & SCHUTZBEDARF

Strukturiert nach BSI-Standard 300-1

  • Geschäftsprozesse und Zielobjekte erfassen, mit Zielobjektkategorie nach Anhang 1 (39 Kategorien)
  • Abhängigkeiten festlegen: Prozess nutzt Anwendung, Anwendung läuft auf Server, Server steht im Raum
  • Schutzbedarf je Grundwert mit Begründung, weitergegeben nach dem Maximumprinzip; Verteilungseffekt mit Begründung möglich
  • Hinweis auf die Risikobetrachtung bei hohem Schutzbedarf, Bericht „Strukturanalyse und Schutzbedarf“ als PDF oder HTML
MODELLIERUNG & CHECK

Ein Grundschutz-Check je Zielobjekt

  • Anforderungspaket bei Grundschutz++ automatisch über die Zielobjektkategorie; bei der Edition 2023 Bausteine zuordnen
  • IT-Grundschutz-Check je Zielobjekt mit eigenem Umsetzungsgrad
  • Status strikt zielobjektbezogen: erfüllt für das eine, offen für das andere
  • Statusbericht, SoA und Maßnahmenplan je Zielobjekt — aus dem Check oder dem Report-Menü
  • Export nach Excel und Rück-Import je Zielobjekt
AUSWERTUNG & TREND

Kennzahlen, die die Leitung erwartet

  • Umsetzungsgrad in Prozent — gesamt und je Baustein mit Fortschrittsbalken
  • Aufwand in Stunden und Personentagen, offen und gesamt
  • Statusverteilung und Fälligkeitssicht (überfällig, nächste 30 Tage)
  • Snapshots je Stichtag mit Liniendiagramm und Delta: „Wie war der Stand vor drei Monaten?“
  • Fristen-Erinnerung beim Programmstart mit Direktsprung zum Filter
REVISION & QUALITÄT

Auditsicher, updatefest

  • Änderungsprotokoll: wer (Windows-Konto), wann, welches Feld, von welchem auf welchen Wert
  • SHA-256-Hashkette gegen nachträgliche Änderung, mit Prüfung und nachvollziehbarer Reparatur; Befunde zusätzlich im Windows-Ereignisprotokoll
  • Erklärung zur Anwendbarkeit (SoA) inklusive Prüfung auf fehlende Begründungen
  • Automatische Prüfung auf neuere BSI-Fassung mit Übernahme Ihrer Bewertungen
  • Referenzprüfung gegen die offizielle BSI-Edition 2023 als Abdeckungsnachweis
  • Baselines als OSCAL-Profile speichern und zu eigenständigen Katalogen auflösen
BERICHTE & EXPORT

Auf Knopfdruck zum Dokument

  • Management-Statusbericht, Maßnahmenplan und SoA als PDF oder HTML
  • Katalog-Report und Einzelblatt je Anforderung als PDF/HTML
  • Umsetzungsplan als CSV/Excel — katalogweit oder je Zielobjekt, mit Rück-Import über die Anforderungs-ID
  • Bericht Strukturanalyse & Schutzbedarf und Risikobericht als PDF/HTML
  • Änderungsprotokoll als CSV für die Revision
  • Alle Berichte katalogweit oder je Zielobjekt
RISIKOANALYSE

Risiken nach BSI-Standard 200-3

  • Gefährdungsübersicht mit den 47 elementaren Gefährdungen G 0.1 bis G 0.47 oder eigenen Gefährdungen
  • Einstufung über Eintrittshäufigkeit und Schadenshöhe in der Risikomatrix; die BSI-Matrix lässt sich an Ihren Risikoappetit anpassen
  • Behandlung (Vermeidung, Reduktion, Transfer, Akzeptanz) mit Maßnahmen, Verantwortlichen, Terminen und neu eingeschätztem Restrisiko
  • Risikoakzeptanz mit Name, Datum und Begründung der Leitung, Wiedervorlage zur Überprüfung
  • Vorschläge aus hohem Schutzbedarf und dauerhaft nicht erfüllten SOLLTE-Anforderungen; Risikobericht mit Unterschriftszeile
OSCAL-EXPORT

Ihre Daten gehören Ihnen

  • Alle erfassten Daten als OSCAL System Security Plan: Geschäftsprozesse, Zielobjekte, Abhängigkeiten, Schutzbedarf, Bewertungen, Begründungen, Freigaben
  • Nachweisdateien verlinkt mit SHA-256-Prüfsumme oder eingebettet in eine einzige Datei
  • Risiken als OSCAL Plan of Action and Milestones, passend zum System Security Plan
  • Beide Dateien entsprechen dem offiziellen JSON-Schema des NIST für OSCAL 1.1.3
  • Für den späteren Wechsel in eine andere ISMS-Software ohne erneute Erfassung
VERSAND & BRANDING

Direkt raus — in Ihrer Marke

  • Jeden Report direkt per SMTP versenden, mit freiem Kommentar
  • Firmenname und Logo des Kunden im Kopf aller Ausgaben und E-Mails
  • Herstellernennung in der Fußzeile — White-Label-fähig
  • Eingebettetes Logo bis in den Outlook-Nachrichtenkopf
  • Empfänger und Standardtexte in den Einstellungen hinterlegt
So sieht es aus

Bildschirmfotos aus dem Cockpit.

Aufnahmen aus der laufenden Anwendung mit einem Testverbund. Ein Klick öffnet das Bild in voller Größe.

Katalog-Reiter mit Anforderung im Klartext und Bewertung
KATALOG

Anforderung im Klartext mit Umsetzungshinweis. Darüber erfassen Sie Status, Fälligkeit, Bearbeiter, Aufwand und Priorität.

Strukturanalyse mit Zielobjekt, Abhängigkeiten und Schutzbedarf
STRUKTURANALYSE

Zielobjekt mit Kategorie nach Anhang 1, Abhängigkeiten zu anderen Objekten und Schutzbedarf je Grundwert.

Modellierung mit dem Anforderungspaket eines Zielobjekts
MODELLIERUNG

Das Anforderungspaket ergibt sich aus der Zielobjektkategorie. Für dieses IT-System sind es 93 Anforderungen aus 23 Themen.

Risikoanalyse nach BSI-Standard 200-3 mit Risikomatrix
RISIKOANALYSE

Risikomatrix nach BSI-Standard 200-3, links die Verteilung, rechts Gefährdung, Einschätzung und Behandlung des gewählten Risikos.
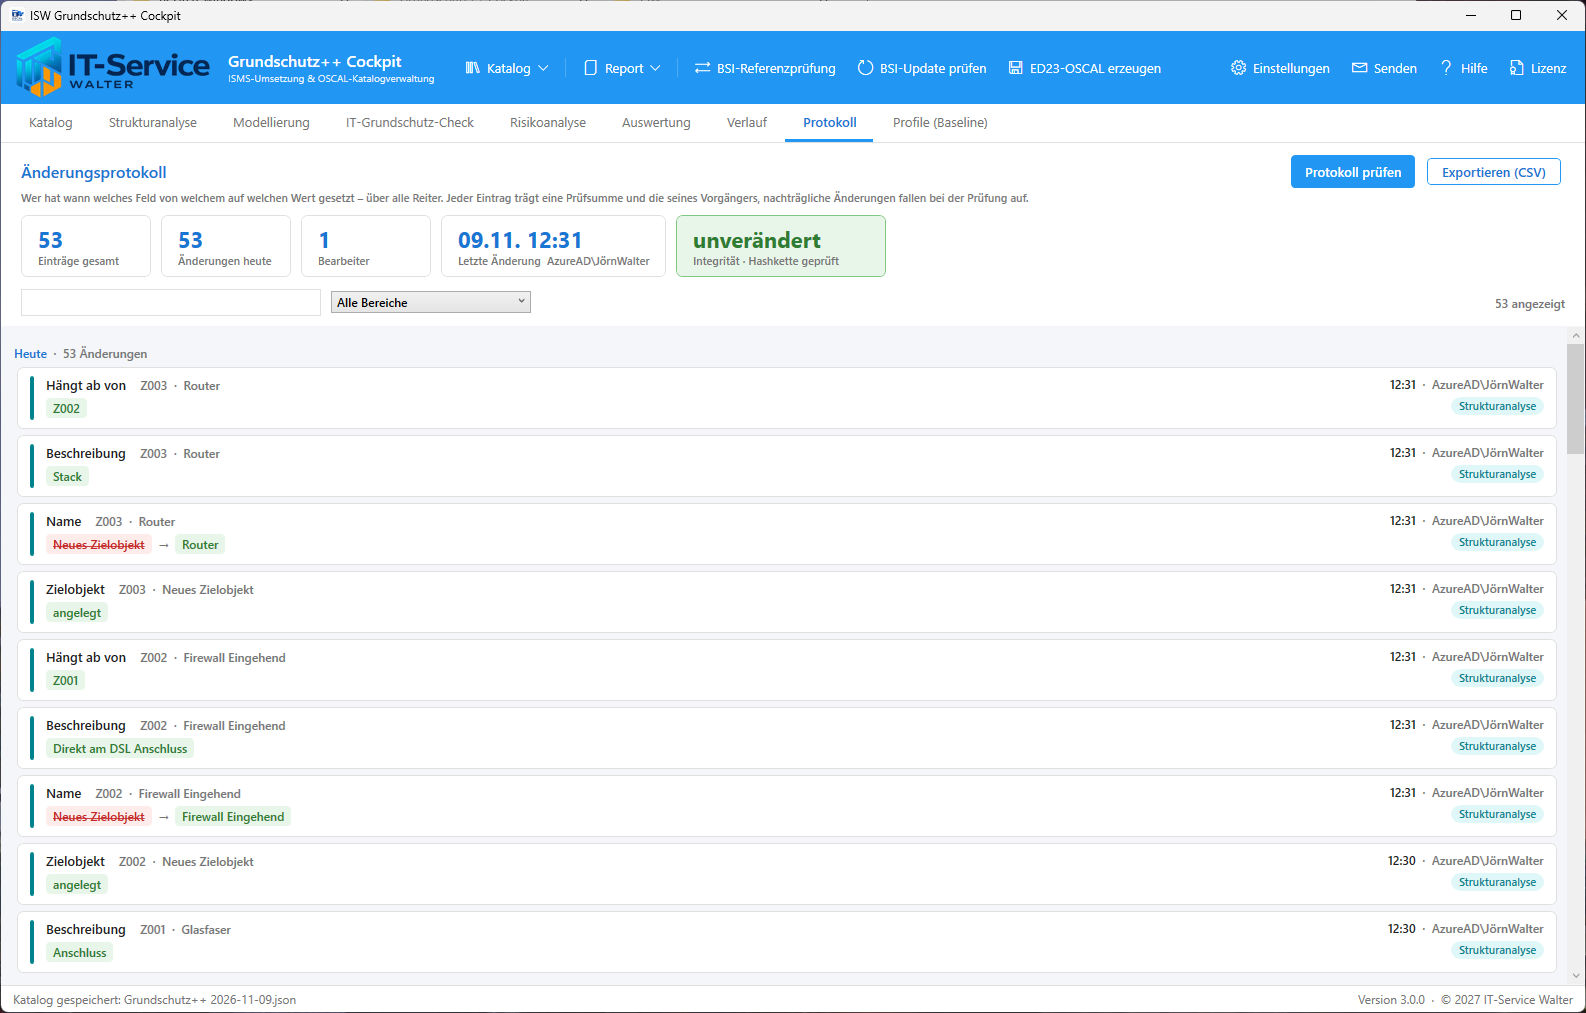
Änderungsprotokoll mit geprüfter Hashkette
ÄNDERUNGSPROTOKOLL

Jede Änderung mit Zeitpunkt und Windows-Konto. Die Kachel rechts zeigt, dass die Hashkette geprüft und unverändert ist.
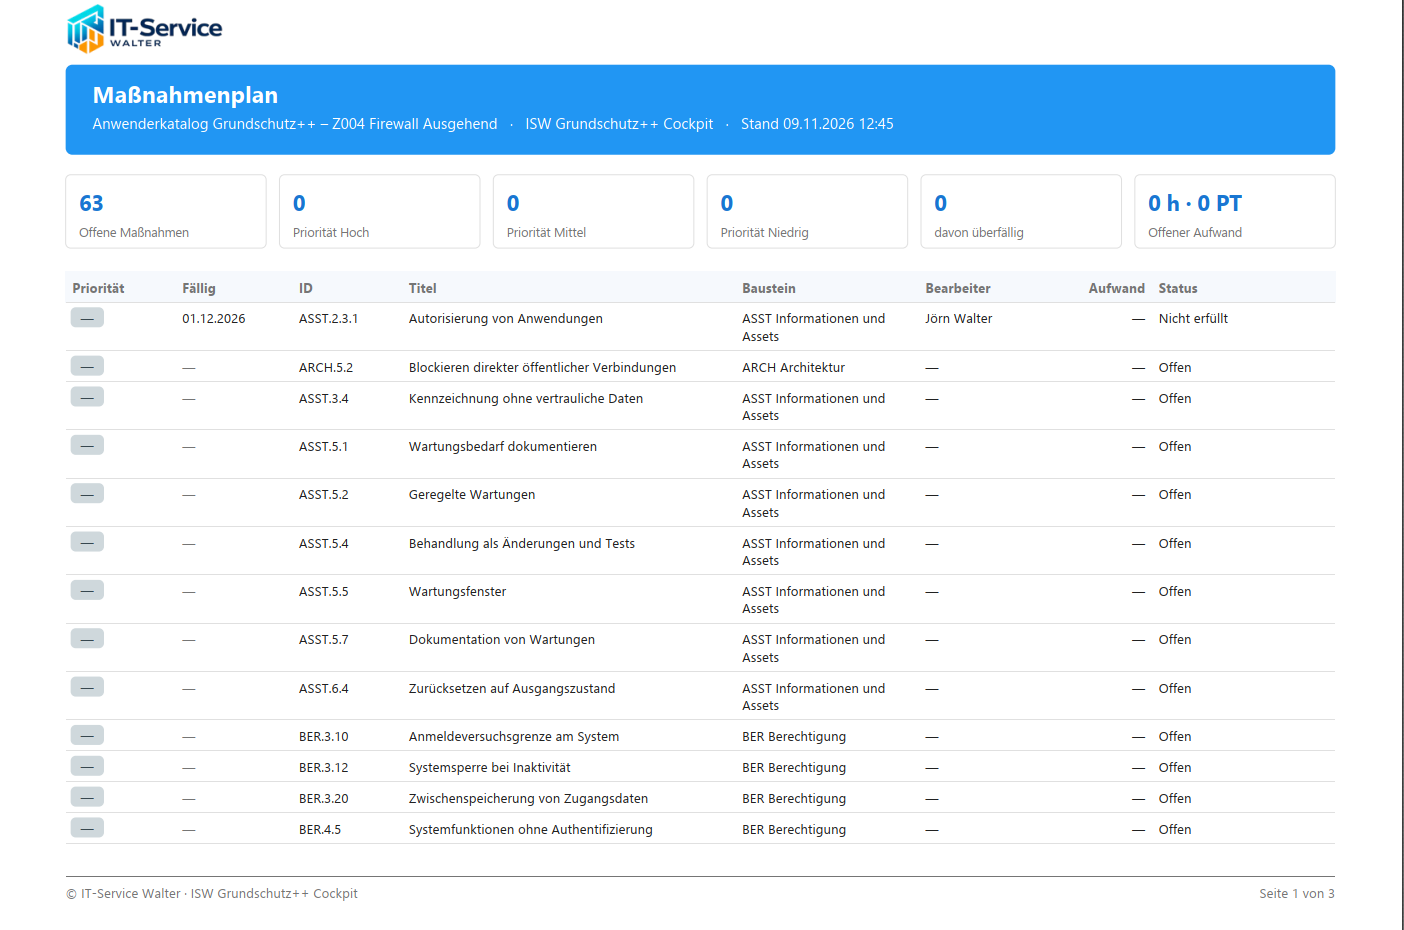
Maßnahmenplan eines Zielobjekts als PDF
MASSNAHMENPLAN ALS PDF

Die offenen Anforderungen eines Zielobjekts als Arbeitsliste mit Priorität, Frist, Bearbeiter und Status.

Was hinten herauskommt

Jedes Dokument, das im Audit auf dem Tisch liegt.

Für den ganzen Katalog oder je einzelnem Zielobjekt. Per Klick erzeugt, in Ihrem oder im Branding Ihres Kunden — und auf Wunsch direkt per SMTP versendet, mit freiem Kommentar und eingebettetem Logo bis in den Outlook-Nachrichtenkopf.

FÜR DIE LEITUNG

Management-Statusbericht

Umsetzungsgrad, Statusverteilung als Balken, Grad je Baustein, Aufwand in Stunden und Personentagen, Liste der überfälligen Anforderungen — kompakt auf wenigen Seiten, als PDF oder HTML.

FÜR DAS TEAM

Maßnahmenplan & Umsetzungsplan

Priorisierte Arbeitsliste mit farbiger Prioritätskennzeichnung und rot markierten Fristen. Der Umsetzungsplan geht als CSV nach Excel — und wieder zurück ins Cockpit, zugeordnet über die Anforderungs-ID. Das klappt für den ganzen Katalog und für jedes einzelne Zielobjekt: Die Fachabteilung trägt Status, Fristen und Begründungen in Excel ein, das Cockpit übernimmt die Änderungen beim richtigen Zielobjekt und vermerkt sie im Änderungsprotokoll.

FÜR DIE PRÜFUNG

SoA & Einzelblatt

Erklärung zur Anwendbarkeit je Anforderung mit Begründung, Status und Nachweis. Dazu das einseitige Einzelblatt als PDF-Zusammenfassung — ideal als Beleg im Prüfungsgespräch.

PDF Katalog-Report PDF Statusbericht PDF Maßnahmenplan PDF SoA PDF Einzelblatt PDF Strukturanalyse & Schutzbedarf PDF Risikoanalyse HTML alle Reports CSV Umsetzungsplan · Import & Export CSV Grundschutz-Check je Zielobjekt · Import & Export CSV Protokoll-Export OSCAL System Security Plan OSCAL Risiken (POA&M) OSCAL Profile & Resolved Catalog OSCAL ED23-Referenz SMTP Direktversand je Zielobjekt Statusbericht · SoA · Maßnahmenplan
Für wen

Gebaut für alle, die den Grundschutz wirklich umsetzen müssen.

ISB & ISMS-Verantwortliche
Modellieren den Informationsverbund je Zielobjekt, behalten den Umsetzungsstand jeder Anforderung im Griff, priorisieren die nächsten Maßnahmen, planen Aufwände und berichten fundiert an die Leitung — gesamt oder je Zielobjekt.
ISMS-Teams
Arbeiten gemeinsam am selben Katalog: Katalog, Verlauf, Protokoll, Nachweise und Einstellungen liegen zentral im Netzwerk, mehrere Bearbeiter gleichzeitig — ohne Datenverlust.
Berater & Auditoren
Sichten Kataloge im Klartext, stellen kundenspezifische Baselines zusammen, dokumentieren Fortschritt und liefern prüffähige Nachweise samt SoA — mit eigenem Branding.
Behörden & Unternehmen
Erhalten eine institutionsspezifische Auswahl relevanter Anforderungen samt Maßnahmenplan, Fristenüberwachung, SoA, Risikoanalyse und Revisionsnachweis — und können alles als OSCAL in eine spätere zentrale ISMS-Software übernehmen.
IT-Sicherheitsdienstleister
Betreuen mehrere Mandanten effizient, geben den Grundschutz-Check eines Zielobjekts als Excel-Datei an den Kunden, spielen die Antworten zurück und liefern regelmäßige, professionell gestaltete Status- und Maßnahmenberichte.
Betrieb, Daten & Technik

Ihre Daten bleiben dort, wo Sie sie haben wollen.

Einzelplatz oder Team, lokal oder im Netzwerk — die Entscheidung treffen Sie in den Einstellungen, nicht der Hersteller.

DATENHALTUNG

Lokal oder gemeinsam

Alle Daten liegen in offenen Formaten (JSON, Nachweise im Original) und lassen sich auch ohne das Cockpit auswerten. Lokal liegen Projektdaten, Verlauf und Protokoll im Benutzerprofil, Nachweise neben der Katalogdatei. Im Netzwerkbetrieb wandern Verlauf, Protokoll, Team-Einstellungen, Kataloge und Branding in einen gemeinsamen Ordner. Protokoll und Verlauf werden zusammengeführt. Hat ein Kollege inzwischen gespeichert, erkennt das Cockpit das und überschreibt seine Arbeit nicht. Ist der Ordner nicht erreichbar, meldet das Cockpit das, statt still lokal weiterzuarbeiten.

SICHERHEIT

Kein Cloud-Zwang, keine Adminrechte

Das Cockpit läuft mit den Rechten des angemeldeten Benutzers. Wer die Daten lesen darf, regeln Sie wie gewohnt über NTFS-Rechte auf dem Datenordner; gegen Verlust des Datenträgers schützt BitLocker. SMTP-Passwörter liegen AES-256-verschlüsselt ab. Das Änderungsprotokoll ist per Hashkette gesichert, Auffälligkeiten landen im Windows-Ereignisprotokoll. Online geht das Cockpit nur für die optionale BSI-Update-Prüfung, und die lässt sich abschalten.

Betriebssystem
Microsoft Windows (Desktop)
Laufzeit
Moderne .NET-Laufzeit (WPF), eigenständige Anwendung
Rechte
Normale Benutzerrechte, keine Administratorrechte nötig
Netzwerk (optional)
Gemeinsamer, schreibbarer Ordner als UNC-Pfad
Format
OSCAL 1.1.3 — Grundschutz++ und Edition 2023; Export als OSCAL SSP und POA&M
Lizenz
Gültige, RSA-signierte Lizenzdatei

Grundschutz++ ab dem ersten Tag steuerbar.

Sie erhalten das Cockpit als eigenständige Windows-Anwendung mit signierter Lizenzdatei — inklusive mitgeliefertem BSI-Grundschutz++-Katalog und Handbuch. Alle Details, Lizenzierung und Bestellung auf der Produktseite.

Zum Produkt +49 2251 1297899

Häufige Fragen

Die wichtigsten Antworten auf einen Blick.

Was ist das ISW Grundschutz++ Cockpit?

Eine Windows-Anwendung, die die BSI-Kataloge im OSCAL-Format lesbar und steuerbar macht – von der Strukturanalyse über Schutzbedarf, Grundschutz-Check und Risikoanalyse bis zu Maßnahmenplan, SoA und Management-Reports.

Welche Kataloge werden unterstützt?

OSCAL 1.1.3 mit BSI Grundschutz++ und der Edition 2023 (ED23). Der Grundschutz++-Katalog wird mitgeliefert.

Geht beim nächsten BSI-Update meine Arbeit verloren?

Nein. Das Cockpit ist darauf ausgelegt, vom Laden des Katalogs bis zum Statusbericht ohne Medienbruch und ohne Datenverlust bei Katalog-Updates zu arbeiten.

Kann ein Team gemeinsam damit arbeiten?

Ja. Wahlweise lokal im Benutzerprofil oder im Netzwerkbetrieb mit gemeinsamem Verlauf, Protokoll, Team-Einstellungen und Katalogen – die Entscheidung treffen Sie in den Einstellungen.

Werden Daten in eine Cloud übertragen?

Nein. Es gibt keinen Cloud-Zwang; Kennwörter werden AES-256-verschlüsselt gespeichert, Änderungen in einem nur fortschreibbaren Protokoll festgehalten.

Setzt das Cockpit den BSI-Standard 300-1 um?

Ja. Statuswerte und Prüfregeln folgen 300-1, das Anforderungspaket ergibt sich bei Grundschutz++ automatisch aus der Zielobjektkategorie, der Schutzbedarf wird über die Abhängigkeiten nach dem Maximumprinzip weitergegeben. Die Risikobetrachtung nach Kap. 2.11 führen Sie im Reiter „Risikoanalyse“ nach BSI-Standard 200-3 durch.

Kann ich meine Daten später in eine andere ISMS-Software übernehmen?

Ja. Das Cockpit exportiert Geschäftsprozesse, Zielobjekte, Abhängigkeiten, Schutzbedarf, Bewertungen und Nachweise als OSCAL System Security Plan und die Risiken als OSCAL Plan of Action and Milestones. Beide Dateien entsprechen dem offiziellen NIST-Schema. Außerdem liegen alle Daten als JSON vor und sind ohne das Cockpit lesbar.

Braucht das Cockpit Administratorrechte?

Nein. Das Cockpit startet mit den Rechten des angemeldeten Benutzers. Administratorrechte braucht nur die Installation in den Programmordner.

Wie werden die ISMS-Daten geschützt?

Den Zugriff steuern Sie über NTFS-Rechte auf dem Datenordner, etwa nur für die Gruppe der ISMS-Bearbeiter; die Verschlüsselung übernimmt BitLocker auf dem Rechner oder Server. Jede Änderung wird mit dem Windows-Konto des Bearbeiters protokolliert und über eine Hashkette gegen nachträgliche Änderung gesichert.

Wie erhalte ich das Cockpit?

Als eigenständige Windows-Anwendung mit signierter Lizenzdatei, mitgeliefertem Katalog und Handbuch. Lizenzierung und Bestellung laufen über die Produktseite auf isw-adtools.de; eine Testversion gibt es nicht.